اردو انٹرنیشنل (مانیٹرنگ ڈیسک) ایکسپریس ٹریبیون نے اپنی خبر میں رپورٹ کیا ہے کہ برطانیہ نے کمرشل فریج اور فریزرز کے آپریٹنگ سسٹم میں موجود سائبر سکیورٹی کی ایک خامی دور کرلی ہے، جس کے ذریعے ہیکرز سپرمارکیٹس، گوداموں اور ریسٹورنٹس میں استعمال ہونے والے کولنگ سسٹمز تک رسائی حاصل کرسکتے تھے۔ یہ پیش رفت یورپ کے مختلف ممالک میں حالیہ سائبر حملوں کے بعد سامنے آئی ہے۔
خبر رساں ادارے رائٹرز کے مطابق نومبر کے آغاز میں سویڈن اور بیلجیم میں کمرشل فریج اور فریزرز کو نشانہ بنایا گیا، جس کے نتیجے میں کئی مقامات پر ان کے نظام متاثر ہوئے۔
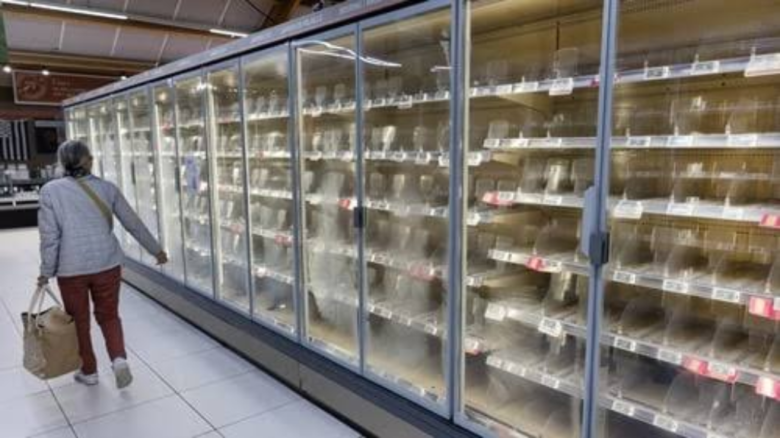
اس سے قبل اکتوبر میں فرانس میں بھی اسی نوعیت کا سائبر حملہ ہوا تھا، جس کے باعث دکانوں کو لاکھوں یورو مالیت کی خوراک ضائع کرنا پڑی۔
ابتدائی طور پر خیال کیا جارہا تھا کہ برطانیہ ان حملوں سے محفوظ رہا ہے، کیونکہ وہاں ریفریجریشن کی صنعت میں مختلف نوعیت کے آلات استعمال کیے جاتے ہیں۔
تاہم برطانوی حکام اور صنعتی شراکت داروں نے بعد میں ایک ایسی کمزوری کی نشاندہی کی جو ہیکرز کو نظام میں داخل ہونے کا موقع فراہم کرسکتی تھی۔
بی بی سی کے مطابق اس خامی کی شناخت سائبر سکیورٹی کنسلٹنٹس کی کمپنی اومیگا سسٹمز نے کی۔
حکام اور متعلقہ اداروں نے اس مسئلے کا حل تیار کرکے نافذ کردیا ہے۔ اس دوران برطانوی سپرمارکیٹس نے احتیاطی تدابیر کے طور پر اپنے فریج اور فریزرز کو کھلے انٹرنیٹ سے منقطع کیا اور آلات کی سکیورٹی کو ترجیح دی۔
یورپ میں حملوں کے بعد جرمنی کے وفاقی ادارے برائے اطلاعاتی سکیورٹی نے ڈنمارک کی کمپنی ڈینفوس کے بعض صنعتی کولنگ آلات میں موجود ممکنہ کمزوریوں کے حوالے سے بھی خبردار کیا تھا۔
فرانس کے انٹیلی جنس اور سائبر سکیورٹی اداروں نے اکتوبر میں ہونے والے حملے کا الزام ایران کے پاسدارانِ انقلاب پر عائد کیا تھا۔
ان کے مطابق ہیکرز نے تقریباً 700 کمرشل مقامات کے ریفریجریشن سسٹمز کو نشانہ بنایا، جس کے نتیجے میں درجہ حرارت بڑھنے سے 15 مقامات پر آگ لگنے کے واقعات پیش آئے۔
برطانیہ کا نیشنل سائبر سکیورٹی سینٹر ایسے اداروں کو پیشگی انتباہی پیغامات جاری کرتا ہے جہاں اسے ممکنہ سائبر خطرات یا سکیورٹی خامیوں کا خدشہ ہو۔
تاہم ادارے نے بی بی سی کی رپورٹ پر تبصرہ کرنے سے گریز کیا۔